CARTP(Certified Azure Red Team Professional)受験記
こんにちは。
CARTPを受験して合格したので、受験記を書きます。
CARTPとは
Azure環境におけるペネトレーションテストを学べるトレーニングです。
以下のような内容が学べます。
Introduction to Azure AD: Service Discovery, Recon, Enumeration and Initial Access Attacks
Authenticated Enumeration and Privilege Escalation
Lateral Movement and Persistence Techniques
Data Mining, Defenses, Monitoring & Auditing and Bypassing Defenses
コース
コースとしては、オンデマンドとライブコースがあります。
ライブコースは毎週3.5時間の授業という形式です。開催される時間的に私には参加が難しく、それならばオンデマンドのコースでビデオを視聴するのと変わらないと思い、オンデマンドコースを選択しました。
内容としては基礎から説明がありますので、前提知識がなくとも理解できると思います。私は、Azureについては触った事がありませんでしたが、AWSでの開発経験があるので、AWSとの比較などを見ながらスムーズに進める事ができました。
ラボ
コースで学んだことを試す事ができるラボ環境が提供されます。ラボのマニュアルも提供されるので、何をすれば良いかわからないということもありません。
また、オンデマンドコースだけだと思いますが、ラボへのアクセスを開始する時期をコース購入日から90日以内の任意のタイミングに設定できるため、先にビデオ視聴と資料の読み込みを済ませてからラボに取り組むなども可能です。ラボアクセスの時間を最大限活用したい場合は有効かもしれません。
試験
試験は24時間で2つのテナントにまたがる、5つのリソース、2つのユーザー、2つのエンタープライズアプリケーションをハックし、フラグを獲得することが目標です。また、試験開始から48時間以内に上記のプロセスの詳細なレポートを提出する必要があります。
試験を開始すると、初期アクセス(最初の攻撃対象)のヒントが与えられますし、全体を通して特に迷うことがなく一本道なので、コースの内容をしっかりと理解していれば簡単だと思います。
まとめ
Azure環境におけるペネトレーションテストの基礎を学ぶ事ができる良いコースでした。クラウド環境でのペンテストに興味がある方はぜひ取り組んでみてください。
CRTO(Certified Red Team Operator)合格体験記
こんにちは。
CRTOを受験して合格したので、受験記を書きます。
バックグラウンド
私は仕事でペネトレーションテストなどをやったことはありません。
が、2年前にCRTP(Certified Read Team Professional)という別のActive Directoryのペンテストの資格に合格しているので、ある程度の前提知識は持っている状態からスタートしました。
Attacking & Defending Active Directory Lab (CRTP)
CRTOとは
Active Directoryに対するペンテストを学ぶことができるコースです。
以下はホームページからの引用です。
Red Team Opsは、レッドチームの基本原則、ツール、テクニックを学ぶ、オンラインの自習コースです。
受講生はまず、敵のシミュレーション、コマンド&コントロール、交戦計画、報告などの中核となる概念を学びます。
その後、攻撃のライフサイクルの各段階(最初の侵害から完全なドメイン乗っ取り、データハンティング、流出まで)を学びます。 また、一般的な「OPSECの失敗」がどのように防御側の検知につながるかを学び、よりステルス性の高い方法で攻撃を実行する方法を習得します。
最後に、Windows Defender、AMSI、AppLockerなどの防御策を回避する方法を学びます。
£365でコース資料へのアクセス権と1回の受験資格が購入できます。
また、演習用のラボは別売りのサブスクリプション方式となっていて、金額は以下のようになっています。
| 金額(£) | 時間(hour/month) |
|---|---|
| 20 | 40 |
| 40 | 80 |
| 80 | 160 |
私は、一番安い1ヶ月40時間で購入しました。
結果的に受験までに時間を使い切ることはなかったものの、ラボで色々試す余裕がなかったので、心配な方は80時間とかで購入してもいいかもしれません。
コース・ラボ
資料はRed Teamとは何か、といったところから簡単に説明が始まり、Cobalt Strikeやオープンソースのツールを使用して、どのように対象のネットワークに侵入し、ドメインを攻撃していくのかが分かりやすく説明されています。特に攻撃の原理が非常に簡潔で分かりやすいと思いました。また、OPSECや攻撃時に発生する痕跡についても説明されていて、防御側の視点においても非常に勉強になりました。
ラボでは資料で学んだことを実際に試すことができます。また、攻撃の痕跡を確認できるサーバーも用意されていて、自分の攻撃操作に対してどのようなログが残るのかを確認できます。環境は資料で紹介されているものと同じなので、やることがわからなくて困るということはないと思います。
私は約3週間かけてラボ環境でコース資料を2周演習して試験を受験しました。ある程度知識があったのでスムーズに進みましたが、初めてActive Directoryのペンテストをするという方でも2ヶ月もあればしっかりとコース全体を理解できると思います。
試験
試験は4日間で、そのうち48時間だけ試験環境にアクセスできます。環境は好きな時に開始/停止できるので、自分の都合のいい時に受験することができます。複数のドメインに8つのサーバーがあり、各サーバーに配置されたフラグファイルを取得するのが目的です。フラグを6/8を取得できれば合格となります。
コースで紹介された手法を理解していれば、合格点を取るのは簡単だと思います。さらに、チャレンジ課題として紹介されているものもしっかりと取り組んでいれば全フラグを取得できると思います。
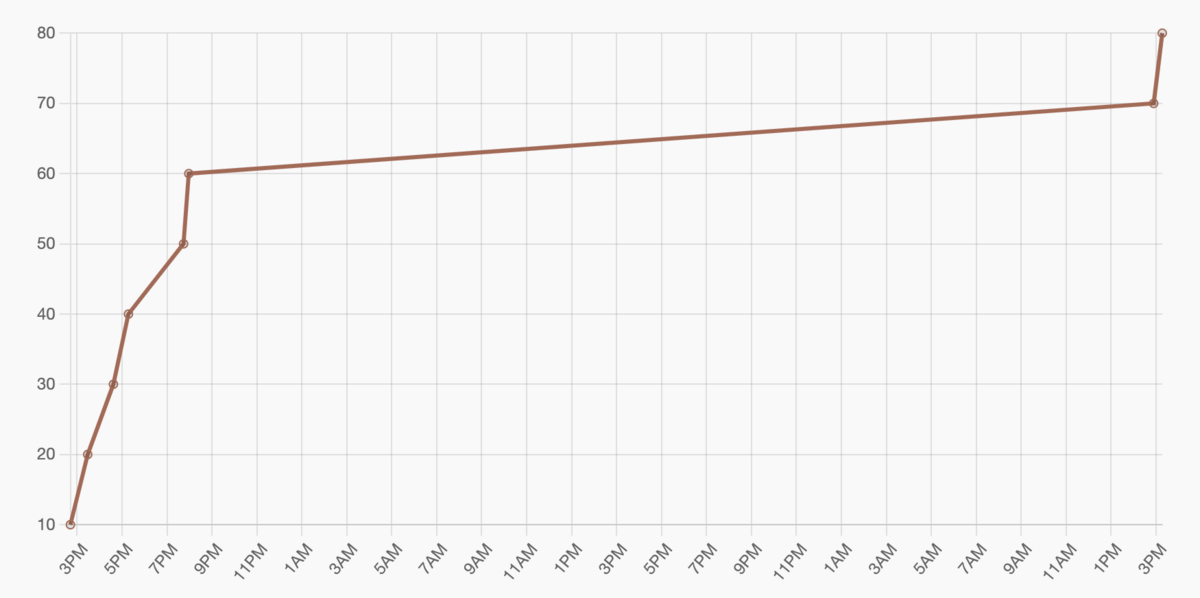
私は、6時間ほどで6/8を取得し、2日間(~20時間)で全フラグを取得することができました。チャレンジ課題をスキップしていたため、残り2つのフラグの回収に時間がかかりました。。
CRTPとの比較
どちらも受験してみての個人的な感想です。(CRTP取得が2年前(2021年)なので、今の内容とは異なるかもしれません。参考程度にご覧ください。)
基本的に学べる内容や難易度は同じくらいでActive Directoryのペンテストの基礎レベルです。CRTPの方が映像での解説が豊富で初心者にも優しいかもしれません。
ただし試験は、CRTPの方が時間的にも短く(24時間)、フラグをとる過程をまとめたレポートの提出もあるので、試験形式に慣れていない方は少し大変だと思います。
良いコースなのでどちらから始めても大丈夫だと思いますが、Cobalt Strikeが使ってみたいならCRTO、映像での解説が多い方がいいならCRTPをやってみるのをおすすめします。
まとめ
全体的に得るものが多く、非常に楽しいコースでした。
これからActive Directoryのペンテストをやってみたいという方やCobalt Strikeを触ってみたいという方はぜひチャレンジしてみてください。
CKA・CKAD受験記(PSI Secure Browser版)[2023/01]
こんにちは。
CKAとCKADに合格したので、勉強方法や受験時の感想などを書きます。
バックグラウンド
エンジニアとして4年ほど仕事をしています。kubernetesは今回の受験をきっかけに初めて触りました。
最近業務でAWS CDKを利用することとサーバーの構築を行う機会があったのですが、個人的にはこれらの経験がkubernetesの概念理解に役立ったと感じています。
タイムライン
2022/12/01 勉強開始
2022/12/27 CKA受験(score: 86)
2023/01/19 CKAD受験(score: 81)
CKAとCKADの試験範囲は被っている部分が多いため、記憶が新しいうちに受けてよかったなと思います。どちらか受験するなら、せっかくですのでもう一方も受けちゃいましょう。
教材
- Certified Kubernetes Administrator (CKA) Practice Exam Tests | Udemy
-
Kubernetes Certified Application Developer (CKAD) Training | Udemy
どの受験期を読んでもたいてい書いてありますが、私もUdemyのコースを利用しました。ビデオをざっと1周視聴し演習を繰り返しましたが、基本的にはこれで十分だと思います。
この手の実技タイプの試験は演習回数がものを言うと思っています。試験問題の要件を満たすリソースを素早く作成できるように繰り返し練習しましょう。
また、試験のバウチャーを購入すると、killer.shという模擬試験を受験できます。本番環境のUIを限りなく再現しているので、問題を解く時間がなくても操作感だけは確認しておいたほうがいいです。
試験
予約した試験時間の30分前になると、PSI Secure Browserをダウンロードして身分証明や受験環境の確認を始めることができるようになります。私は身分証明として運転免許証を使用しました。
身分証明の確認が終わると、続いて受験環境の確認が行われます。四方の壁、天井、床、机の上と下を順番に見せます。飲み物を用意しているかの確認と、手首と耳周りに何も付けていないかを確認して試験前の確認は終了です。
スムーズに行けば、30分かからず終わると思います。
試験自体は非常にシンプルな問題が多かった印象で、上記の通りUdemyの問題がスラスラ解けるなら何も問題ないと思います。
PSI Secure Browserについて
今回、CKAとCKAD共にこのPSI Secure Browserにかなり苦しめられました。この話を書きたいがために、この記事を作成しているといっても過言ではありません。
どちらの試験でも受験環境の確認途中でカメラの映像がフリーズする現象が頻発しました。その度にPSI Secure Browserの起動からやり直す必要があり、試験開始までかなりの時間を要しました。
また、監督官の身分証明の確認にかかる時間もまちまちで、酷いときは30分以上待っても何の応答もないときもあり、結局、両試験とも受験予定時刻より2~3時間遅れることとなりました。
フリーズに関しては、PSIのサポートにパソコンの設定を確認してもらったりもしましたが、その後もフリーズは発生し結局解決しませんでした。原因はよくわからず、環境確認中に運よくフリーズしなかったので受験できたと言うのが正直なところです。
たとえこれだけ遅れたとしても、試験時間(2時間)は変わらないのでそこは安心してほしいのですが、私はレンタルスペースで受験したため、退出時刻の関係でどちらの試験も1時間程度しか取り組めませんでした。
部屋を借りて受験する方はこの点に十分気をつけていただき、退出時刻には大幅に余裕を持たせたほうが良いです。
逆に試験が始まってしまえば非常にスムーズで、巷でよく聞く、リモートデスクトップが重い(コマンドのレスポンスが遅い、ブラウザでkubernetesのdocsを開くのに時間がかかる等)みたいなことは全くありませんでした。
まとめ
上記の通り受験前に酷い目に遭いましたが、無事CKA・CKADどちらも合格することができました。繰り返しになりますが、試験は非常にシンプルですので、不測の事態でも落ち着いて一問ずつ冷静に解いていきましょう。頑張って下さい。
